# 点开之前先读懂网址:钓鱼链接的三种伪装
骗子能把官网抄得一模一样,唯独网址有固定语法——学会从右往左读主域名,用两个三秒动作拦住九成钓鱼链接。
> 反诈通用框架 · 钓鱼链接识别 · 日常防骗习惯 · 约 6 分钟 · 09 月 09 日
## 本篇要点
1. 判断一条链接属于谁,只看一处:网址后缀(.com、.cn)左边紧挨着的那段主域名;谁拥有它,谁就控制这个页面,前面写得再像官方也只是招牌。
2. 网址要从右往左读——官方名字出现在子域名或路径里不说明任何问题,比如 m.jd.com.dingdan-jiangli.cn 的屋主是 dingdan-jiangli.cn,不是京东。
3. 骗子的网址伪装归结起来就三招:相似字顶替(0 替 o、1 替 l、rn 替 m)、给主域名加词加横杠、让显示文字与真实地址不一致(含短链接)。
4. 绿色小锁和 https 只证明传输加密,不证明网站身份——钓鱼网站同样能免费申请,看到小锁别放松。
5. 点之前做两个三秒动作:电脑上悬停看左下角真实地址,手机上长按复制到备忘录看全;然后只核对“主域名认不认识、拼写对不对、是不是短链接”三件事。
6. 比眼力更可靠的是规矩:凡涉及密码、验证码、转账的消息,链接一律不点,自己打开官方 App 或手输官方网址核实;把全家常用官方域名抄成清单,短信网址对不上就按骗子处理。
---
先看一条真实短信:号码是陌生手机号,内容是“【快递】您的包裹多次派送未成功,请点击链接补填地址,否则将退回。”上一篇文章讲透了骗局的四步剧本——借身份、点火、关窗、拖深。这条短信把四步全演完了:冒充快递公司是借身份,“逾期将退回”是点火。但它还缺最后一样东西:一条把你领到假网站门口的链接。那才是整套剧本的作案工具。
今天讲的就是这个工具本身。难点在于:钓鱼网站几乎不可能靠“看页面”分辨真假——骗子把官网整个抄下来,布局、标志、配色一模一样,只改一个网址。但网址恰恰是他们伪装得最差的部分,因为它有一套固定语法,而大多数人从来没有学过读它。2022 年,连安全公司 Cloudflare 的员工都收到过冒充自家登录页的钓鱼短信:域名是 cloudflare-okta.com(把两个公司名拼起来、中间加横杠),76 名员工收到短信,3 人真输了账号密码 [2]。看清网址,靠的不是聪明,而是方法。
## 网址是地址,不是名字:先分清“招牌”和“屋主”
把网址想象成一个快递地址,每一段都有明确分工:
```mermaid
flowchart LR
A["https://
协议:寄送方式"] --> B["www.
子域名:门口挂的招牌"]
B --> C["taobao.com
主域名:房产证上的屋主"]
C --> D["/login
路径:屋里的哪个房间"]
```
判断一条链接归谁所有,只需要认准一处:**后缀(.com、.cn 等)左边紧挨着的那一段,就是主域名,也就是真正的屋主**。谁拥有它,谁就控制这个网站上的所有内容。它左边的 www、m、login 之类都是子域名,是屋主自己挂的招牌;它右边第一个斜杠之后的文字是路径,只是屋里的一个房间。招牌和房间想怎么写都行,唯独主域名是房产证,做不了假——因为域名全世界只有一个,归谁注册一目了然。
这个结构意味着一条反直觉的规则:**网址要从右往左读,官方名字出现在最左边不说明任何问题。** 看这个虚构例子:
`http://m.jd.com.dingdan-jiangli.cn/lingqu`
后缀是 .cn,紧挨着它的主域名是 `dingdan-jiangli.cn`——屋主是它。前面的 `m.jd.com` 只是它挂出来的一块招牌,就像骗子可以在自己家门口挂“京东官方服务点”的牌子。真京东的主域名应该是 `jd.com`。反过来说,微信的官网是 `weixin.qq.com`,屋主是 `qq.com`——这是腾讯自己的招牌,所以合法。判断标准从来不是“开头是不是官方名”,而是“屋主你认不认识”。
## 三种最常见的伪装,也是三个最可靠的破绽
**第一种:在主域名上做手脚。** 既然主域名最要紧,骗子就专门挑它下手。手法不外乎几类:用相似字顶替,数字 0 冒充字母 o、数字 1 冒充字母 l,比如 `ta0bao.com`、`paypa1.com`;用字母组合冒充单字母,比如用 rn 冒充 m,把 microsoft 写成 `rnicrosoft.com` [3];再就是给真名加词、加横杠,比如 `amazon-secure.com`、`cloudflare-okta.com` [2]。人眼扫视时会自动“脑补”成熟悉的词,所以核对网址要慢,最好一个字一个字默念出来。另外必须破除一个迷信:地址栏的绿色小锁和 https 不能当免检证明。小锁只表示这条路是加密的,不表示路的另一头是谁——骗子花几分钟就能免费申请到加密证书,带锁的钓鱼网站多得很 [1]。
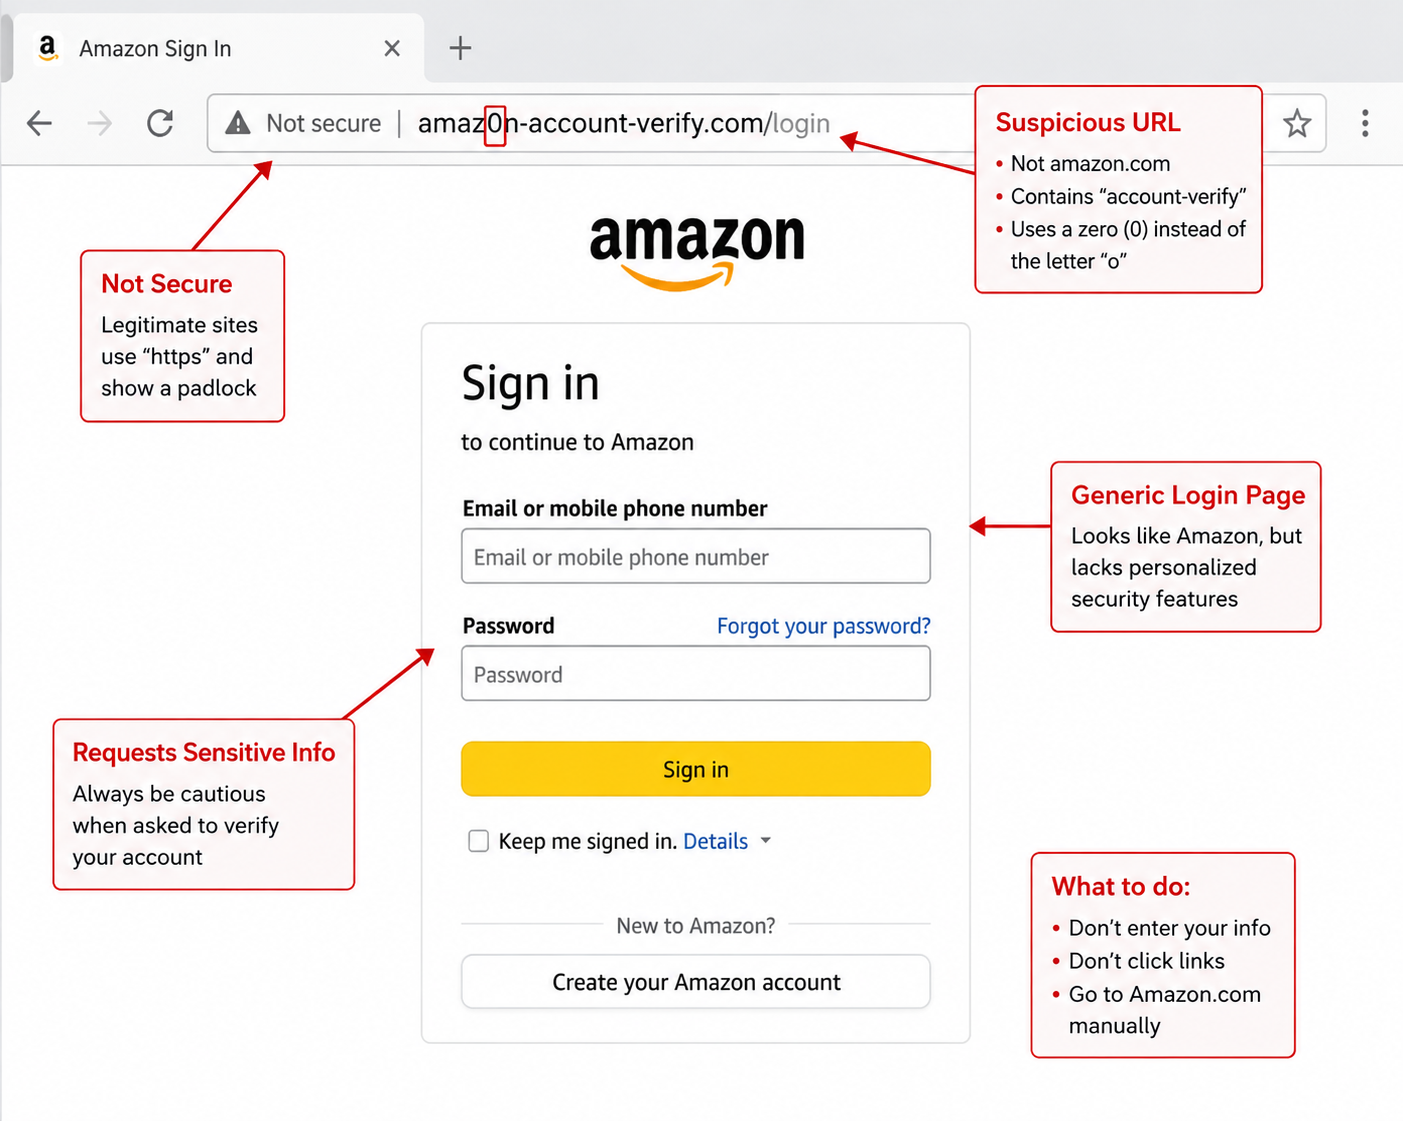
**第二种:把官方名挂到招牌位置。** 这是上面“招牌与屋主”骗局的成品形态:短信里的链接写成 `https://jd.com.lingqu-anquan.xyz/`,一眼扫过去全是熟悉的 jd.com,但屋主其实是最后的 `.xyz` 网站。核对方法只有一个——只看后缀左边那段,前面全是障眼法。
**第三种:让你看见的文字和真实地址不是一回事。** 消息里的蓝色链接文字写着“支付宝官网”,鼠标移上去,真实地址却是另一个陌生域名;短链接(`t.cn`、`dwz.cn` 这类)更是直接把终点藏起来,不看根本不知道通向哪里。还有一类短信里的链接是一长串乱码加数字。凡是“显示文字、短链接、乱码域名”这三种形态出现,配合“输密码、给验证码、领钱”的指令,基本可以断定是鱼饵。另外记住:就算不小心点进去了,只要地址栏最终落在不认识的域名上,立刻退出,一个字都别输。
## 点之前,练会两个三秒动作
识别链接不需要技术,只需要两个“不点开也能看到真实地址”的动作。
**电脑上:悬停。** 鼠标移到链接上但不要按下去,浏览器左下角会显示出这条链接真正的完整地址。把显示出来的地址和文字写的内容比一比,不一致就是假的。
**手机上:长按。** 手机没有悬停,但可以长按短信里的网址或链接,选择“复制”,然后粘贴到备忘录或聊天输入框里看全貌——短信里显示的网址常常被折叠成半截,复制出来才能看到完整域名。看完只核对三件事:主域名是不是我认识的那个官方域名;拼写有没有被换字、加字;是不是短链接或陌生域名。任何一项不对,就不点。
拿不准怎么办?回到上一篇讲过的“核”:真出了事,自己打开官方 App,或在浏览器里亲手输入官方网址进去,用官网上的客服渠道问。**正经机构永远欢迎你走官方渠道核实,只有骗子才急着让你只信他这一条路。**
## 立两条全家适用的规矩
识别能力可以慢慢练,但守规矩从今天就能生效。给家里定两条硬规矩,比任何眼力都可靠:
**第一条:凡是消息让你输密码、输验证码、转账或下载 App,链接一律不点,直接去官方 App 或官网办。** 真快递、真银行、真平台从来不会在短信里催你补填银行卡信息,更不会因为“超时”就冻结你的钱——那句“逾期作废”本身就是警报。
**第二条:把家里常用的官方域名写在一张纸上,贴在电脑旁或存进家人手机备忘录。** 例如支付宝 `alipay.com`、淘宝 `taobao.com`、京东 `jd.com`、微信 `weixin.qq.com`;银行卡的官方网址以卡面或办卡网点提供的为准。短信里发来的网址,跟这张清单对不上,就按骗子处理,一个字都不要信。
万一已经在假网站上输过密码或验证码:别慌,也别拖。马上去真官网改密码、解绑支付方式,打官方客服电话挂失,再把短信截图举报。骗子最怕你开口,你每多说一个人,他们就少一分得手的把握——这正是上一篇剧本里“保密”一步的反面:说出来,剧本就演不下去了。下一篇我们接着拆剧本里的另一个关键道具:那条“绝不能给任何人”的短信验证码。
## 来源
1. [Malwarebytes: How to know if a link is safe — 形近域名、短链接、HTTPS 不证明安全等判断依据](https://www.malwarebytes.com/cybersecurity/basics/how-to-check-if-a-link-is-safe)
2. [Cloudflare 博客:一场 SMS 钓鱼攻击的复盘 — cloudflare-okta.com 在攻击前 40 分钟注册,员工被诱导输入凭据](https://blog.cloudflare.com/zh-cn/2022-07-sms-phishing-attacks/)
3. [Microsoft Support: Protect yourself from phishing — 悬停查看真实地址,micros0ft.com、rnicrosoft.com 等形近域名示例](https://support.microsoft.com/en-us/security/protect-yourself-from-phishing)
4. [Guard.io: How to analyze a suspicious URL — 从右往左读 URL 识别主域名归属,子域名堆叠骗局拆解](https://guard.io/blog/how-to-analyze-suspicious-url-without-opening-it)
---
原文:https://pangzhengboyin.com/articles/how-to-read-url-before-clicking-phishing-fbeec698
> **庞征博引** · 想学的,慢慢都会
>
> 庞征博引是把想学的东西写成连载的 AI 学习工具。说出想学什么,它会先了解你的基础,再把主题写成一篇篇 5–10 分钟能读完的文章;边读边问,接下来学什么跟着你走。这篇就是这样写出来的。
>
> 开始你自己的连载 → https://pangzhengboyin.com